Ένα χαρτάκι με το username και το password για την είσοδο σε ένα ηλεκτρονικό σύστημα, κολλημένο πάνω σε μια οθόνη ή κάτω από ένα πληκτρολόγιο, οι αριθμοί 1,2,3,4,5 ή μια ημερομηνία γέννησης και η χρήση του ίδιου password με τον ίδιο τρόπο για πολλές διαφορετικές περιπτώσεις είναι οι κυριότεροι λόγοι των κενών ασφαλείας που δημιουργούνται στα συστήματα των οργανισμών.
Τα παραπάνω ανέφερε ο καθηγητής του Τμήματος Ηλεκτρολόγων Μηχανικών και Μηχανικών Υπολογιστών του Αριστοτελείου Πανεπιστημίου Θεσσαλονίκης Ανδρέας Συμεωνίδης, μιλώντας σε εκδήλωση της Αντιπεριφέρειας Ψηφιακής Διακυβέρνησης της Περιφέρειας Κεντρικής Μακεδονίας και του Επαγγελματικού Επιμελητηρίου Θεσσαλονίκης με θέμα «Εργαλεία Τεχνητής Νοημοσύνης στην υπηρεσία των επιχειρήσεων και της επιχειρηματικότητας», στο πλαίσιο της 90ης Διεθνούς Έκθεσης Θεσσαλονίκης. Ο ίδιος τόνισε ότι είναι απαραίτητο κάθε επιχείρηση να γνωρίζει το πρόβλημα και να αντιλαμβάνεται ότι έχει υπαλλήλους που εμπλέκονται και μπορεί να γίνουν το βασικό κενό ασφαλείας στα συστήματά τους. «Όσο δεν εκπαιδεύουν τον κόσμο, ένα κενό μπορεί να καταστρέψει την επιχείρηση» πρόσθεσε.
Ο κ. Συμεωνίδης επισήμανε ότι η ψηφιοποίηση της πληροφορίας και η διάθεσή της στον παγκόσμιο ιστό προκάλεσε αύξηση των κυβερνοεπιθέσεων ενώ παράλληλα υπάρχει έλλειψη γνώσης γύρω από τα θέματα ασφάλειας στο διαδίκτυο και πλημμελής αντιμετώπιση των επιθέσεων. Ενδεικτικά ανέφερε ότι ο μέσος χρόνος για να γίνει πλέον μια κυβερνοεπίθεση είναι 40 λεπτά και η μέση ηλικία των χάκερ είναι 14 έτη. Σε αυτό το περιβάλλον, όπως είπε, οι μικρομεσαίες επιχειρήσεις αποτελούν συνήθως εύκολο στόχο λόγω περιορισμένων επενδύσεων στην κυβερνοασφάλεια και έλλειψης εξειδικευμένου προσωπικού.
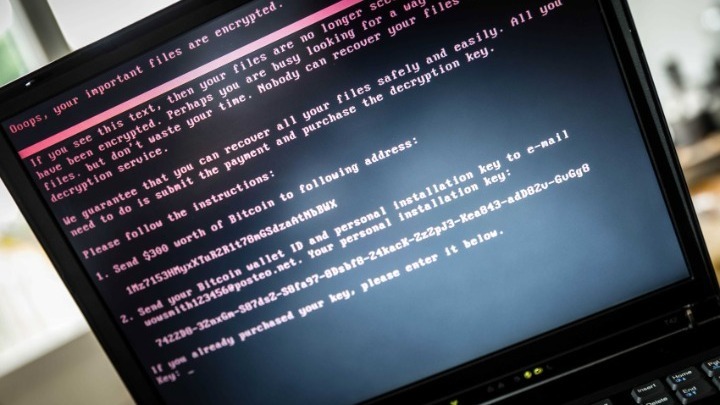
Ο ίδιος παρουσίασε στατιστικά στοιχεία σύμφωνα με τα οποία στο διάστημα 2024- 2025 μία στις τέσσερις επιθέσεις στην Ευρωπαϊκή Ένωση αφορά ransomware, έναν τρόπο με τον οποίο μπορεί κανείς να βρει πρόσβαση στα αρχεία μιας εταιρείας ή ενός οργανισμού και να διακόψει την πρόσβασή της στους πελάτες και τους προμηθευτές, ζητώντας λύτρα για να ξεκλειδώσει την πληροφορία. «Η Ελλάδα στην Ευρωπαϊκή Ένωση είναι η τελευταία σε ό,τι έχει να κάνει με την προστασία των τεχνολογιών πληροφορικής. Συνεπώς το e-shop μια επιχείρησης μπορεί να έχει ευπάθειες και μπορεί εύκολα κάποιος να το κλείσει, το λογισμικό που χρησιμοποιεί στις συσκευές πιθανώς είναι σχετικά παλιό και δεν κάνει τις κατάλληλες αναβαθμίσεις, τα συστήματα τιμολόγησης ενδέχεται να είναι «σπασμένα» ή κεκλειδωμένα και να μην γίνονται οι σωστές ανανεώσεις και αυτό δημιουργεί μεγάλα προβλήματα» τόνισε χαρακτηριστικά.
Ως παραδείγματα απειλών ανέφερε, το ransomware, τα Phising mails που στοχεύουν στην παραπλάνηση του παραλήπτη, τα κακόβουλα συνημμένα που θα εκτελέσουν κάποια κακόβουλη ενέργεια στο σύστημα αν ανοιχτούν και το cross site scripting που κάνει ανακατεύθυνση σε κακόβουλο site με σκοπό τη ληψη κακόβουλου λογισμικού. «Όλοι μας είμαστε εκτεθειμένοι» είπε και τόνισε ότι αυτό που πρέπει να κάνει ένας οργανισμός ή μια επιχείρηση είναι να γνωρίζει την κατάστασή του. Στο πλαίσιο αυτό σημείωσε ότι είναι απαραίτητη μια αποτίμηση ρίσκου σε περίπτωση κυβερνοεπίθεσης ώστε να προστατευθεί η επιχείρηση από οικονομικές και νομικές επιπτώσεις.
Στις πρώτες κινήσεις που θα πρέπει να γίνονται συμπεριέλαβε την αυθεντικοποίηση του χρήστη με τη χρήση ισχυρών κωδικών πρόσβασης και τον έλεγχο ταυτότητας πολλών παραγόντων, την εκπαίδευση του προσωπικού σε θέματα κυβερνοασφάλειας, τη δημιουργία αντιγράφων ασφαλείας πελατολογίων, την προστασία του λογισμικού και την προσεκτική διαχείριση προσωπικών συσκευών με περιορισμένη πρόσβαση σε ευαίσθητα δεδομένα. Παρουσίασε ακόμη τεχνολογικές λύσεις και εργαλεία λογισμικού που μπορούν να παρέχουν ένα πρώτο επίπεδο ασφάλειας και γνωστοποίησε ότι στο Τμήμα Ηλεκτρολόγων Μηχανικών και Μηχανικών Υπολογιστών του ΑΠΘ αναπτύχθηκε το σύστημα Cyclopt Ariadne το οποίο αξιοποιεί λογικές τεχνητής νοημοσύνης και αποτελεί έναν ψηφιακό βοηθό στην αποτίμηση ρίσκου διαπιστώνοντας αν υπάρχει ένα κενό ασφαλείας ή η απαραίτητη ετοιμότητα για την διαχείριση ενός προβλήματος.
Από την πλευρά του, ο Δημήτριος Τσακνάκης, υπεύθυνος ανάπτυξης υπηρεσιών τεχνολογίας της Microsoft στη βόρεια Ελλάδα τόνισε ότι η Microsof έχει αναπτύξει ευέλικτα εργαλεία και καινοτομίες όπως τα Microsoft 365+Copilot, Dynamics 365, Azure και Power Platform. Όπως είπε τα εργαλεία αυτά βοηθούν στη δημιουργία εφαρμογών τεχνητής νοημοσύνης, portal προσβάσιμων από τους πελάτες και πολλών ακόμη τρόπων που μπορούν να ενορχηστρώσουν υπάρχοντα διαφορετικά συστήματα.
Καλωσορίζοντας τους παρευρισκόμενους στην εκδήλωση, ο Πρόεδρος του Επαγγελματικού Επιμελητηρίου Θεσσαλονίκης Κυριάκος Μερελής τόνισε ότι «το μέλλον είναι η Τεχνητή Νοημοσύνη» και ανακοίνωσε ότι το επιμελητήριο, σε συνεργασία με το Αριστοτέλειο Πανεπιστήμιο Θεσσαλονίκης και με τον καθηγητή Ανδρέα Συμεωνίδη, θα μπορέσουν το επόμενο χρονικό διάστημα να θέσουν σε λειτουργία μια ψηφιακή εφαρμογή προβολής και προώθησης υπηρεσιών και προϊόντων μελών του επιμελητηρίου σε όλη την Ελλάδα και όλο τον κόσμο. «Έτσι τα μέλη μας θα αποκτήσουν μια ηλεκτρονική βιτρίνα και το επιμελητήριο – επιτυγχάνοντας μέσα από αυτή τη διαδικασία οικονομίες κλίμακος – θα χρηματοδοτήσει αυτή την πλατφόρμα, τη διαφήμιση και την προβολή της και την αναβάθμισή της» είπε ενώ σημείωσε ότι και η Περιφέρεια Κεντρικής Μακεδονίας χρηματοδοτεί πρόγραμμα ψηφιακού μετασχηματισμού και αναβάθμισης των υπηρεσιών του επιμελητηρίου.
Στα καινοτόμα εργαλεία Τεχνητής Νοημοσύνης που βρίσκονται πλέον στην υπηρεσία των επιχειρήσεων και της επιχειρηματικότητας αναφέρθηκε ο Αντιπεριφερειάρχης Ψηφιακής Διακυβέρνησης της Περιφέρειας Κεντρικής Μακεδονίας Νίκος Τζόλλας. Ο ίδιος επισήμανε ότι στο τελευταίο πρόγραμμα της Περιφέρειας για την ενίσχυση της επιχειρηματικότητας με ενέργειες του κ. Μερελή εντάχθηκαν νέοι ΚΑΔ που είχαν αποκλειστεί στην πρώτη φάση. Παράλληλα τόνισε ότι «αυτή τη στιγμή 3.500 προτάσεις έχουν κατατεθεί στα προγράμματα καινοτομίας ‘Αφετηρία’ και ‘Κλειδί’» ενώ σχολίασε ότι μετά την οικονομική κρίση και τον κορονοϊό το σύστημα της επιχειρηματικότητας στην Κεντρική Μακεδονία τώρα αρχίζει και ωριμάζει. Την ημερίδα χαιρέτισε και ο Πρόεδρος της Επιτροπής Ψηφιακής Αναβάθμισης, Τεχνολογίας και Εθνικών και Ευρωπαϊκών Θεμάτων/Προγραμμάτων του Επαγγελματικού Επιμελητηρίου Θεσσαλονίκης (ΕΕΘ), Κωνσταντίνος Νάσιας.